Sécurité des protocoles réseau : Télécom SudParis met à l’épreuve les machines à états de l’IoT
Publié le 13 octobre 2026
Référencée sous le numéro CVE-2025-14942 et assortie d'un score de sévérité critique de 9,4/10 (CVSS), une faille majeure identifiée dans le client wolfSSH démontre les limites des audits de code traditionnels. Découverte par Olivier Levillain, chercheur à Télécom SudParis, et Aina Rasoamanana (Valeo), cette vulnérabilité illustre la maturité de l’Active Automata Learning, une méthodologie de pointe développée par l'école d'ingénieurs pour cartographier et sécuriser en « boîte noire » les systèmes critiques de l'embarqué et de l'industrie.
En bref :
- Découverte : Identification d'un contournement d'authentification critique dans wolfSSH (versions inférieures à 1.4.22), brique logicielle très utilisée dans les équipements embarqués et l'IoT.
- Rupture méthodologique : Recours à l'Active Automata Learning (inférence de machines à états), une approche en boîte noire capable de détecter des erreurs de logique sans accès au code source.
- Valeur industrielle : Un transfert de méthodologie permettant aux équipes R&D d'éprouver la robustesse de leurs piles protocolaires (SSH, TLS, QUIC, RDP, OPC UA).
- Pour aller plus loin : Retrouvez l'article signée Aina Rasoamanana et Olivier Levillain dans le dossier du numéro de la revue MISC (n°147, septembre-octobre 2026).
SSH et systèmes embarqués : une confiance aveugle remise en cause
Dans l'architecture numérique moderne, le protocole SSH (Secure Shell) constitue la colonne vertébrale de l'administration à distance. Son principe repose sur un enchaînement strict et séquentiel de trois couches :
- La couche Transport (établissement du canal sécurisé et authentification du serveur) ;
- La couche Authentification utilisateur (vérification de l'identité du client) ;
- La couche Connexion (ouverture des canaux de données applicatives).
« Alors que le protocole TLS a fait l'objet d'analyses exhaustives par la communauté scientifique, SSH, pourtant crucial pour l'administration de nos infrastructures, est demeuré plus confidentiel », souligne Olivier Levillain, maître de conférences en sécurité des systèmes d'information à Télécom SudParis et ancien responsable de laboratoire à l'ANSSI.
L'étude menée sur wolfSSH, une implémentation légère prisée par les secteurs de l'automobile, de l'aéronautique et des objets connectés, a mis au jour une déviation structurelle majeure : la machine à états du logiciel acceptait prématurément des messages de la phase d'authentification utilisateur avant même que le serveur n'ait prouvé son identité.
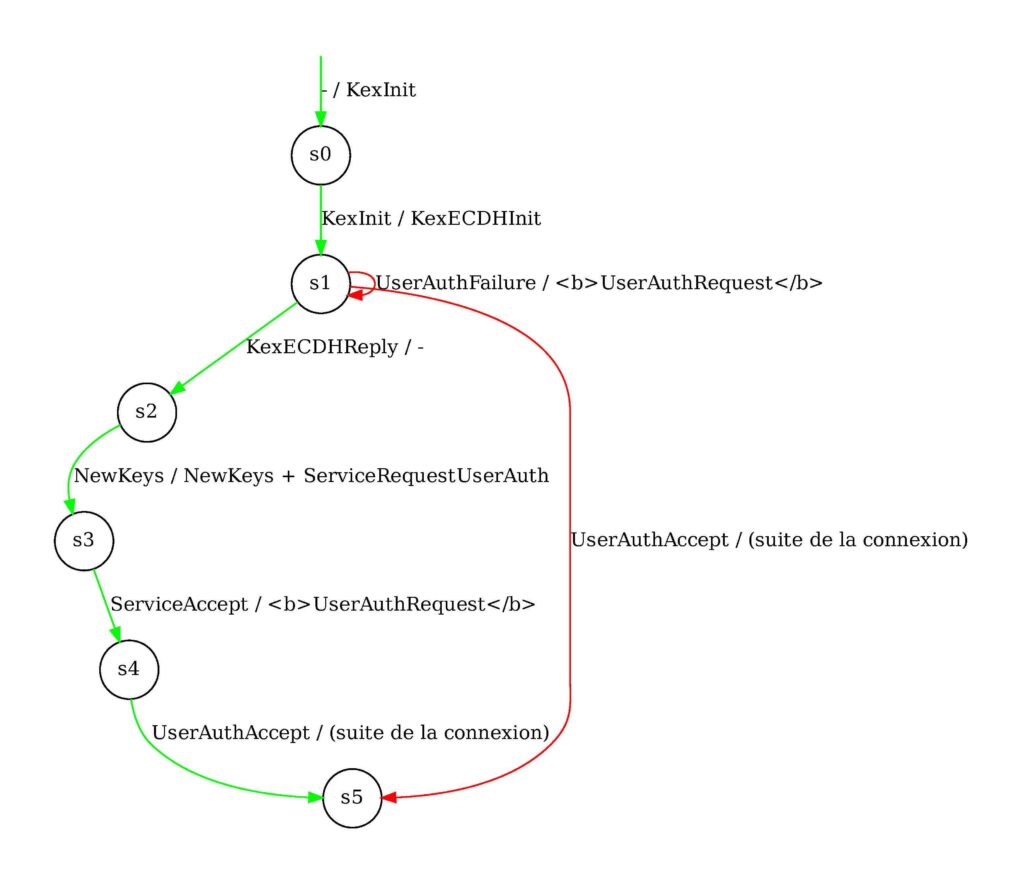
Pour un attaquant positionné en intercepteur réseau (Man-in-the-Middle), cette brèche ouvre la voie à deux scénarios critiques :
- La fuite d'identifiants : l'envoi d'un message prématuré induit le client en erreur, le poussant à transmettre son mot de passe en clair.
- Le détournement de session : la transmission d'un signal d'authentification valide artificiel permet de contourner le contrôle serveur et d'écouter l'ensemble du flux de données.
L’Active Automata Learning : la puissance de l'analyse en « boîte noire »
La force de cette découverte ne réside pas seulement dans l'identification du bug, mais dans la méthodologie employée. Développée depuis 2019 au sein de l'équipe Sécurité et Confiance Numérique (SCN) du laboratoire SAMOVAR (Télécom SudParis), l'approche repose sur l'Active Automata Learning (inférence de machines à états).
Concrètement, l'outil interagit directement avec le logiciel exécuté sans jamais consulter son code source. À travers un dialogue automatisé basé sur l'algorithme L* (LSTAR), il soumet des séquences de messages et analyse les réponses pour reconstruire l'automate interne de l'application à partir du comportement observé.
Un composant clé, le Mapper, traduit les abstractions algorithmiques en messages réseau réels. « Le plus grand défi technique réside dans cette traduction. L'algorithme d'apprentissage, ignorant les contraintes du protocole, sollicite parfois des séquences a priori absurdes. C'est précisément en explorant ces enchaînements inattendus que nous faisons surgir les failles cachées », explique Olivier Levillain.
Cette approche surpasse les audits traditionnels par sa capacité à surmonter la fragmentation du code : là où des milliers de lignes de C ou C++ masquent la logique globale d'un protocole, l'inférence offre une modélisation visuelle et vérifiable des comportements réels.
Un impact industriel direct et une démarche de divulgation responsable
Averti dès la confirmation de la faille via une procédure de Responsible Disclosure, l'éditeur wolfSSL a rapidement collaboré avec les équipes de Télécom SudParis pour valider les correctifs. La version sécurisée wolfSSH v1.4.22, publiée en janvier 2026, intègre le correctif validé par les chercheurs.
Pour les R&D industrielles et les éditeurs de logiciels embarqués, l'épisode apporte trois enseignements fondamentaux :
- Simplifier les spécifications : réduire la complexité inutile des protocoles pour limiter les états non maîtrisés.
- Formaliser la logique d'état : concevoir les machines à états de manière explicite et rigoureuse au niveau de l'architecture logicielle.
- Automatiser les tests négatifs : intégrer dans les bancs d'essai des tests de robustesse injectant délibérément des messages hors séquence.
Acteur majeur de la recherche R&D en cybersécurité
Issue des travaux de thèse d'Aina Rasoamanana, soutenue à l'Institut Polytechnique de Paris, cette publication illustre le modèle de recherche partenariale et appliquée promu par Télécom SudParis, Aina Rasoamanana étant aujourd’hui ingénieur R&D chez Valeo.
L'école poursuit aujourd'hui l'extension de ce cadre d'inférence à d'autres protocoles critiques de l'industrie : QUIC, RDP (Remote Desktop Protocol) ou encore OPC UA dans le domaine des réseaux industriels.
Bloc contact : Partenariats & Recherche Industrielle
Foire Aux Questions
En quoi consiste la vulnérabilité CVE-2025-14942 ?
Il s'agit d'une déviation dans la machine à états de wolfSSH (versions < 1.4.22) qui permet à un attaquant en position d'intercepteur de contourner l'authentification du serveur et d'obtenir les identifiants de l'utilisateur ou de détourner la session.
Qu'est-ce que l'Active Automata Learning appliqué à la cybersécurité ?
C'est une méthode d'analyse en boîte noire qui interagit avec une implémentation logicielle pour en reconstruire la machine à états interne. Elle permet d'identifier automatiquement des failles de logique sans avoir besoin d'accéder au code source.
Quels sont les secteurs industriels les plus exposés par cette faille ?
Le secteur des systèmes embarqués, de l'automobile, de l'aéronautique et des objets connectés (IoT) utilisant wolfSSH pour des communications automatisées.
Ressources utiles
- Explorer les travaux du Laboratoire SAMOVAR (Télécom SudParis / IP Paris)
- Lire l'article signée Aina Rasoamanana et Olivier Levillain dans le dossier du numéro de la revue MISC (n°147, septembre-octobre 2026)
- En savoir plus sur nos activités de recherche et de transfert de technologie